Vi på Mathinic har hjälpt kunder som råkat ut för just den här typen av nätfiske.
Ett e-postmeddelande kommer in och ser vid första anblick inte särskilt konstigt ut. Det innehåller en länk till ett dokument som mottagaren förväntas läsa.
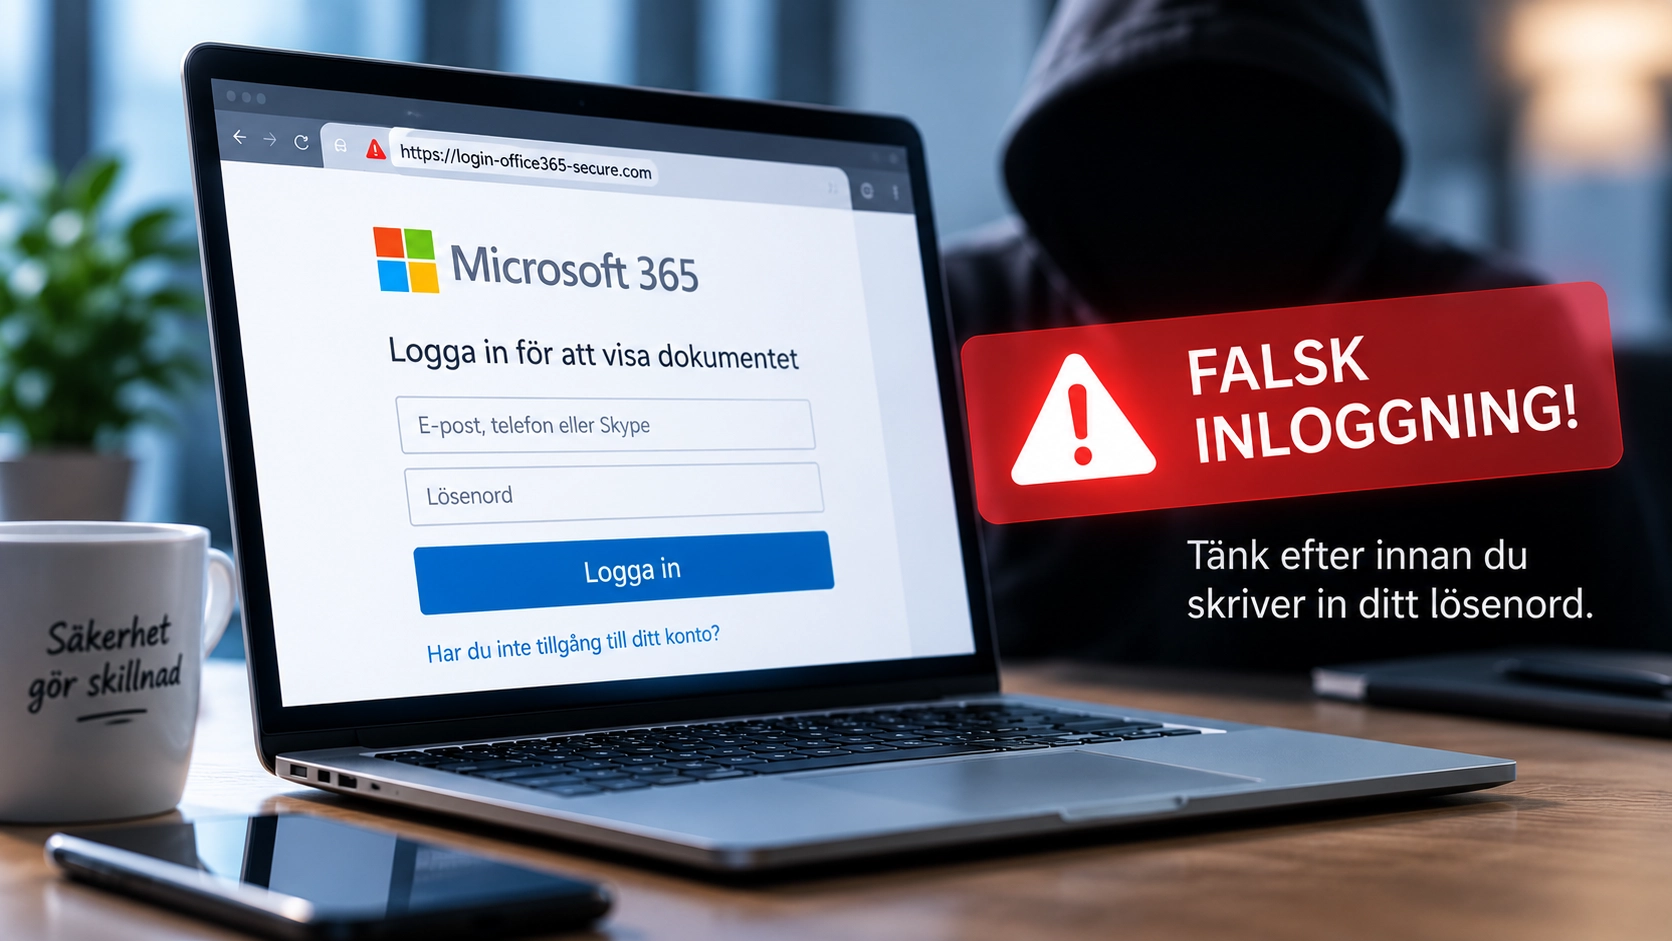
Efter att ha klickat på länken visas en sida där användaren uppmanas att logga in med sitt Microsoft 365-konto för att komma åt dokumentet.
Problemet är att inloggningssidan kan vara falsk.
Vad händer med lösenordet?
Om du skriver in e-postadress och lösenord på en falsk sida kan uppgifterna skickas direkt till bedragaren.
Angriparen kan därefter försöka logga in på ditt riktiga konto.
Ett kapat e-postkonto kan vara mycket värdefullt. Där finns konversationer med kollegor, kunder och leverantörer och ofta information om fakturor, beställningar och andra delar av verksamheten.
Dessutom kan angriparen försöka använda det kapade kontot för att lura nästa person.
Ett falskt mejl som faktiskt kommer från en kollegas eller leverantörs riktiga e-postkonto är betydligt svårare att upptäcka.
Kontrollera innan du loggar in
Var därför försiktig när en länk i ett e-postmeddelande leder till en sida som begär ditt lösenord.
Titta på webbadressen. Fundera på om du verkligen förväntade dig dokumentet. Kontakta avsändaren på ett annat sätt om något känns fel.
Och kom ihåg: en sida är inte automatiskt äkta bara för att den innehåller Microsofts logotyp.
Har du redan skrivit in lösenordet?
Agera snabbt.
Byt lösenord och kontakta er IT-ansvarige eller IT-leverantör. Kontot bör kontrolleras så att man kan upptäcka obehöriga inloggningar eller förändringar.
Är du kund hos Mathinic och osäker på ett mejl? Fråga oss gärna innan du klickar.